Atak hakerski może nie tylko wyłączyć stronę internetową, ale też fizycznie zniszczyć sprzęt i zepsuć tonę jedzenia. Badacze z kanadyjskiego Carleton University opisali siedem wymiarów skutków takich ataków i przekonują, że obrona nie może kończyć się na zabezpieczaniu systemów informatycznych.
Supermarkety jako ostrzeżenie
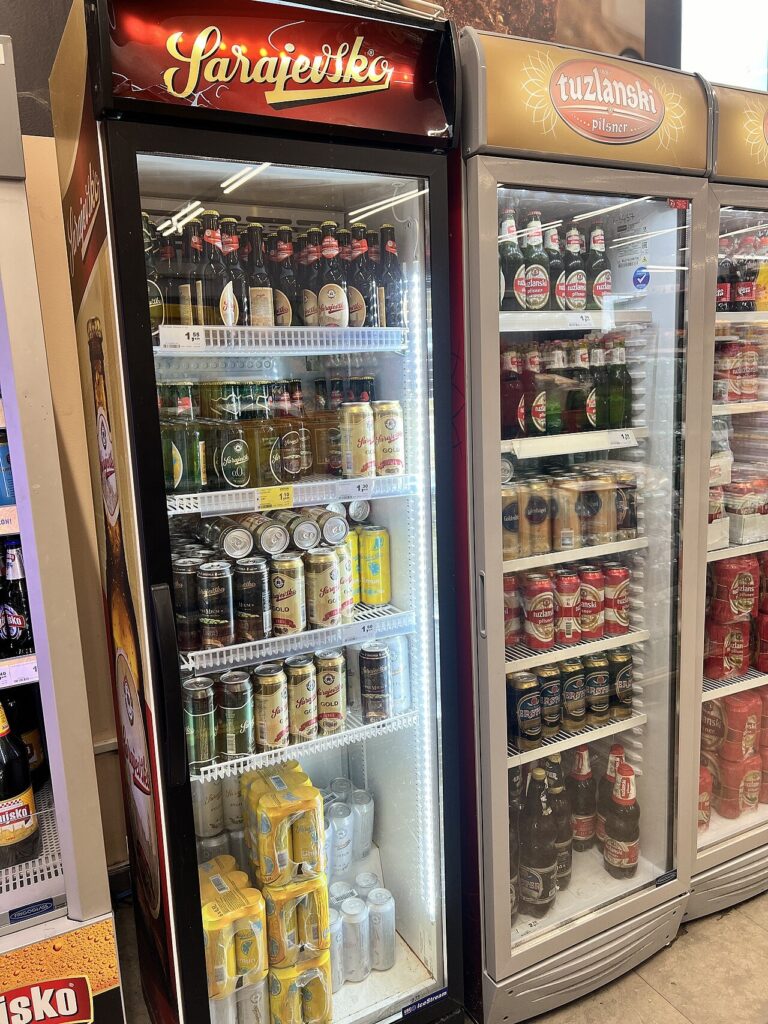
Ostatnie tygodnie przyniosły serię głośnych incydentów. Jeden z nich dotknął 178 dużych serwisów, w tym BBC, CNN, Zoom, HSBC, Salesforce i Equifax. Jeszcze poważniej wyglądały ataki na sklepy spożywcze. W październiku we Francji w ponad 350 supermarketach temperatura w chłodniach i zamrażarkach wzrosła do 50°C. W ciągu nocy zepsuły się duże ilości żywności, sprzęt się przegrzał, a zgłaszano także pożary. Sklepy musiały wyrzucić towar i na pewien czas zamknąć drzwi dla klientów.
W listopadzie podobne zdarzenia odnotowano w Irlandii, Szwecji, Holandii, Belgii, Estonii, Finlandii i Luksemburgu. Sposób działania był prosty: napastnicy zdalnie zmienili ustawienia podłączonych do internetu sterowników temperatury. Parowniki przełączono w tryb odmrażania, przez co temperatura przekroczyła bezpieczne granice.
Co dzieje się po włamaniu
Zwykle analizuje się, jak atakowi można było zapobiec. Autorzy badania patrzą na etap późniejszy: które procesy przestają działać, jak skutki się rozprzestrzeniają i kto lub co może ucierpieć. Dotyczy to dziesięciu szerokich sektorów infrastruktury krytycznej, m.in. energii, wody, zdrowia, transportu i żywności. Podłączenie ich do sieci zwiększa wydajność, ale też naraża na współczesne zagrożenia.
Zespół symulował ataki na komunalną oczyszczalnię ścieków w Kanadzie. Okazało się, że można zmusić urządzenia do pracy na granicy norm bezpieczeństwa, zwiększyć zużycie chemikaliów, zakłócić ich dozowanie albo wprowadzić zakład w kosztowny tryb awaryjny. Najpoważniejszy scenariusz zakładał zrzut niedostatecznie oczyszczonych ścieków do rzeki. To nie jest wyłącznie teoria: w 2000 roku były pracownik zaatakował system ścieków w Maroochy Shire w Australii, zakłócając pracę pompowni i alarmów. W ciągu trzech miesięcy miliony galonów nieczystości trafiły do wód i parków.
Siedem wymiarów
- Operacyjny – system nie wykonuje swojej funkcji.
- Fizyczny – uszkodzenie sprzętu lub materiałów.
- Bezpieczeństwa – zagrożenie dla ludzi, np. pożar czy niebezpieczna żywność.
- Środowiskowy – szkody dla powietrza, wody, gruntu, np. dodatkowe odpady.
- Ekonomiczny – straty towaru, naprawy, przestoje, utraceni klienci.
- Społeczny – utrudniony dostęp do ważnych dóbr, np. świeżej żywności.
- Reputacyjny – utrata zaufania do firmy lub usługi.
Wymiary te są ze sobą powiązane. Jedna awaria może wywołać kilka skutków naraz, a część z nich trwa jeszcze po usunięciu problemu technicznego.
Co to oznacza dla czytelnika w Polsce
Artykuł nie wspomina o Polsce, a wymienione ataki dotyczyły innych krajów. Podobne mechanizmy mogą jednak występować wszędzie, gdzie sterowniki w sklepach, wodociągach czy zakładach przemysłowych są dostępne przez internet. W UE obowiązują wspólne przepisy o cyberbezpieczeństwie, w tym dyrektywa NIS2, obejmująca m.in. energię, wodę, zdrowie i transport. Z artykułu nie wynika jednak, jak konkretne polskie firmy czy instytucje są przygotowane na takie scenariusze.
Dla zwykłego konsumenta wniosek jest praktyczny: odporność usług, z których korzystamy na co dzień, zależy też od planów awaryjnych, a nie tylko od zapór sieciowych. Badacze podkreślają, że celem jest utrzymanie działania podstawowych usług także wtedy, gdy zabezpieczenia zawiodą. Jak napisali: „Celem nie jest wyłącznie niedopuszczenie atakujących do systemów komputerowych”.
Analiza skutków ma pomagać decydentom w odpowiedzi na konkretne pytania: jakie konsekwencje są nie do zaakceptowania, gdzie potrzebne są dodatkowe zabezpieczenia, kto reaguje przy zagrożeniu bezpieczeństwa lub środowiska i które usługi trzeba przywrócić w pierwszej kolejności.
Źródło: Tech Xplore – „How we can prepare for future cyberattacks on critical infrastructure”